國内首個CTO企業信息安全調查報告
发表時間: 2015-11-27 00:00:00
作者: 英賽克科技(北京)有限公司
浏覽:
目 錄
第一章調查介紹
一、調查背景
二、調查方法
三、報告摘要
第(di)二(er)章企業信息安全現状
調查1:企業業務對互聯(lian)網的依赖程(cheng)度
調查2:信息安全問題离我們有多(duo)远?
調查3:信息安(an)全事(shi)故孰之過?
第三章企業(ye)信息安(an)全未來
調查1:企業信息安全的未來(lai)什麼樣?
調查2:互聯網+下的企業如何更安(an)全?
第四章总论
第一章 調查介紹
一、調查背景
随着(zhe)“互聯網+”持續火(huo)熱,各類新(xin)型互聯網创業公司不(bu)断诞生,越來越(yue)多傳統企業“触網”,由於(yu)安全意识和安全能力的相對薄弱,在信息安全問題(ti)上面(mian)臨较大的風险。與此同時(shi),各類病毒(du)呈現更加(jia)隐蔽,擴散速度更快,給信息安全防範提出了更大的挑战。今年(nian)以來,苹(ping)果、網易等衆多企業(ye)頻繁爆发安全問題,哪怕一個很小的(de)安全事故或者漏(lou)洞,都會导致整(zheng)個(ge)服務鏈条的崩溃,牵连无数企業(ye)和用戶。
中國正在从(cong)互聯(lian)網大國向互聯網強國邁進,新形勢下有效防範信息安全風险是網(wang)絡時代維護國家安全和社會稳定以及公衆利益的重要使(shi)命,也(ye)是保障互聯網+行動計劃、助推互聯網與各(ge)行業深度(du)融合的重要基石。
因此,针對当前的信息安全情况對全國主要(yao)城市企業的(de)CTO做深入(ru)調查(cha),是應政府、企業之需,以提升(sheng)企業(ye)的信息安全意识、信息安全威胁防範能力。
本次(ci)調查由中(zhong)國互聯網安全领袖峰會发起。
二、調查方法
主(zhu)要采用在線網絡調查的形式(shi),共收集有效調查樣本971份。
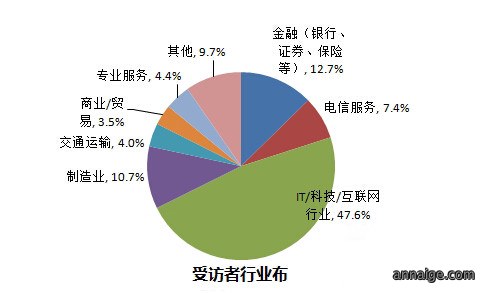
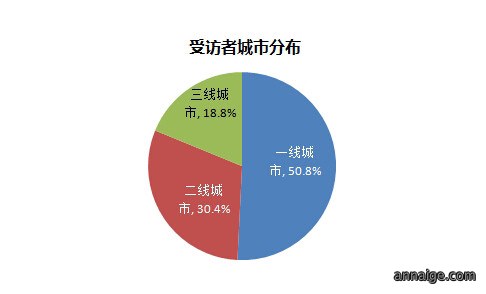
調(diao)查樣本涉及不同行(xing)業、不同規模以及不同區域級別的企(qi)業,100人以内(nei)的中小企業(ye)與大中型企業各半,其中(zhong)从事(shi)IT/科(ke)技與互聯網行業的(de)被访者占據48%,同(tong)時分別有(you)超過10%的金融(rong)、傳統(tong)製造(zao)行業人士參與。此次參與(yu)問卷調查的(de)CTO及企業(ye)技術负責人(ren)占比近50%。
三、報告摘要
◆ 超過90%的企業完全或高度依靠互聯網開展業務
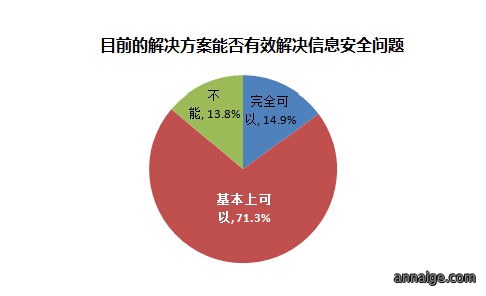
◆ 超過45%的企業(ye)在過去三年曾发生過不同量級的信息安全事(shi)故,仅有15%的企業(ye)認為(wei)自己的安全措施完全可以防範風险
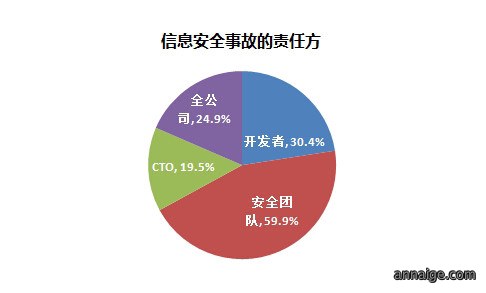
◆ 近80%的公司管理層(ceng)認為信息安全的事(shi)故責任應由安全團隊承擔,其(qi)中有20%管理層甚至(zhi)直接归咎於企業CTO
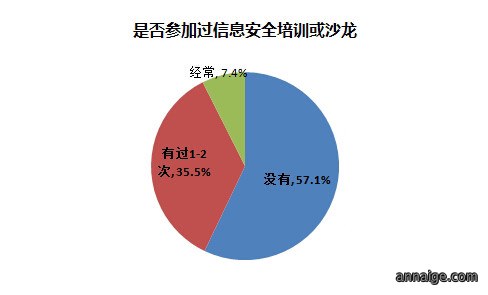
◆ 有57%以上(shang)的安全从業者並未參加(jia)過相關的信息安全培訓或沙龍
◆ 近(jin)一半企業認為信息安全隐(yin)患是動態的、存在於各個環節的,並且更加隐(yin)蔽,單凭一個兩(liang)個人或(huo)企業难以完全防範
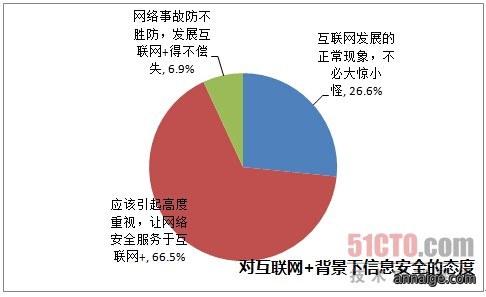
◆ 近7成企(qi)業認為“應该引起高度重視,讓信息安全服務於互聯網+”
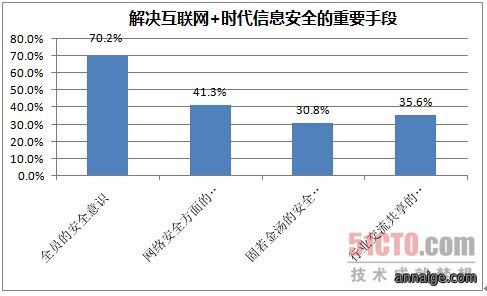
u 35%的企業認(ren)為“行業交(jiao)流與合作的機製”是更有效保障(zhang)“生(sheng)態”安(an)全的重要(yao)手段
第二章 企業(ye)信息安全現状(zhuang)
調查1:企業業務對互聯(lian)網的依赖程(cheng)度
命脉級的信息安全
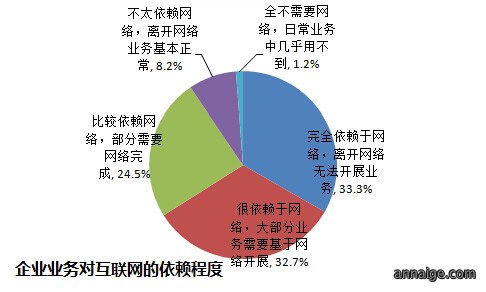
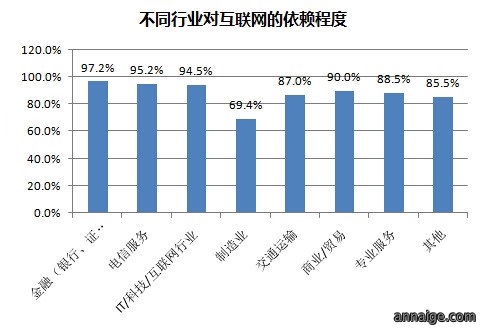
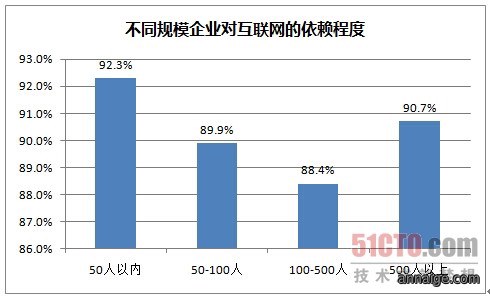
現代經(jing)濟對互聯網的依存度達到前所未有的高度,各個行業不论規模大小,均有(you)超過90%的企業完全或高度依靠互聯網開展業務,科技/互聯網、金融、電信是對互聯網依存度最高的行(xing)業,而其中创業型小微企業(50人以内)更(geng)甚,互聯網成為这類企業发展的重要(yao)根(gen)基。
調查2:信息安全問題离我們有多(duo)远?
兩“人”行,就有一“人”中招
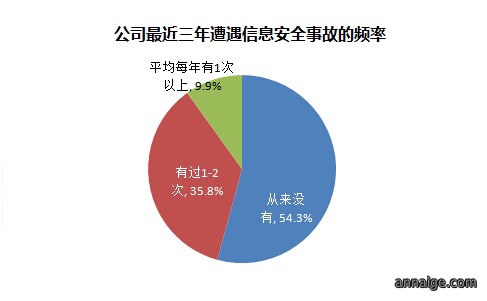
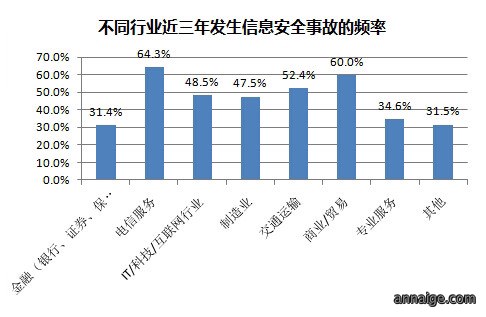
数據顯示,超過45%的企業(ye)在過去三年曾发生過不同量級的信息安全事(shi)故,甚至不乏我們所熟(shu)悉的知名(ming)企業; 大型企業(規模超500人)與電信(xin)行業尤其是重災區,分(fen)別有超過(guo)57%和64%的企業发生過信息安全(quan)事(shi)故;这些安全事故直指商業機(ji)密、用(yong)戶信息等核心信息资產。
而目前仅有(you)15%的企業認為自己的安全措施可以(yi)完(wan)全防範風险,但仍然(ran)只(zhi)有25%的(de)企業擁有“客戶(hu)端/服務器/網(wang)關/郵件/網絡層防毒系統(tong)”多層(ceng)面的防護系(xi)統。
調查3:信息安(an)全事(shi)故孰之過?
事故到(dao)前方恨晚,防微(wei)杜渐應有時
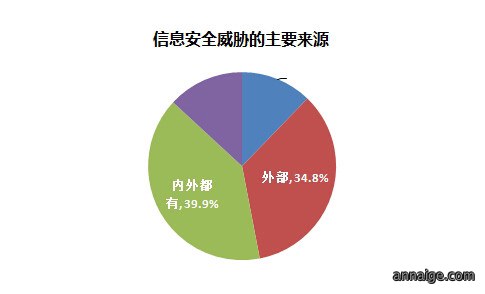
企業在发生事故(gu)后(hou),安全團隊組建的比例和(he)资金投入都远高於尚未发生過安全(quan)事故的企業,分別比未发生事故的企(qi)業高出近(jin)13%和15%,然而亡羊补牢不仅无法挽回(hui)事故所带(dai)來的损失,團隊也承擔着(zhe)巨大壓力。對於企業安全事故,盡管有接近(jin)75%的威胁都被認為(wei)來(lai)自企業外部,但有80%的公司管理層認為事故責任應由安全團隊(dui)承擔,其(qi)中有20%的管理層甚至直接(jie)归咎於企業CTO。
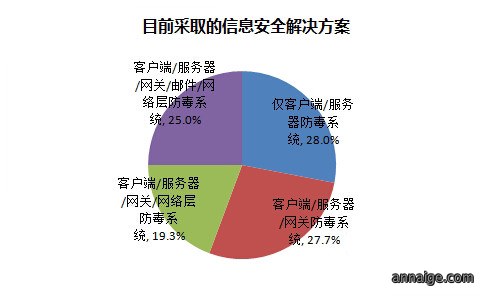
事實上(shang),面對廣泛認知的病毒、木馬、網絡入侵、系統攻(gong)擊等安全威(wei)胁,虽(sui)然70%企業(ye)在信息安全方面已有所(suo)投入,但參差不齊,目前有57%以上的安全从業者並未參加過(guo)相關的培(pei)訓或者沙龍。
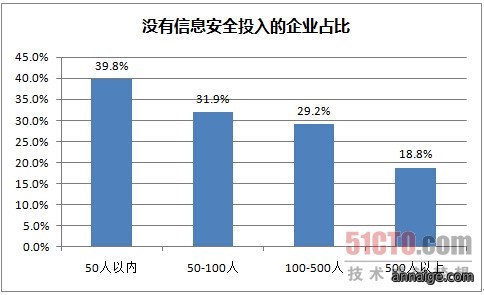
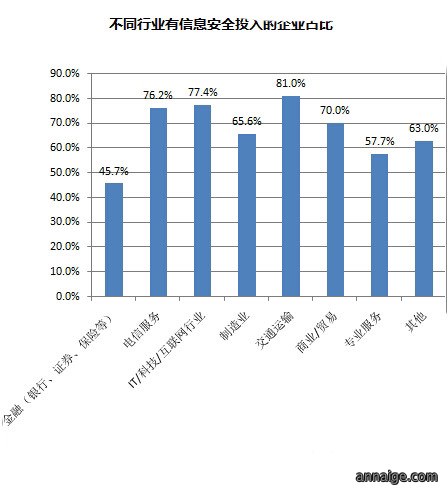
小微企業尤其(qi)是小微金融企(qi)業成為信息安全的最大風险點,接近40%的小微企業(100人以下)无信(xin)息(xi)安全團隊和资金投入,而超過(guo)50%的金融企業没有任何安(an)全方面(mian)的投入。與(yu)之相(xiang)對的,互聯網與電信行業在(zai)信息安全(quan)建設方面則已有较好基礎,这些(xie)企業(ye)超過76%已有信息安(an)全方面的專項投入(ru)。
第三章 企業信息安全未來
調查1:企業信息安全的未來(lai)什麼樣?
是更大的能量(liang),也是更大的脆弱
“互聯網+”带來了(le)產業鏈和(he)生態級的互聯互通,更加庞繁的互聯互通又带來了(le)什麼樣的新風险?48%的企業(ye)認為信息安全不再是一兩個人或系統就能解決的,安(an)全隐患(huan)是變化的、動態的、不(bu)可控的。
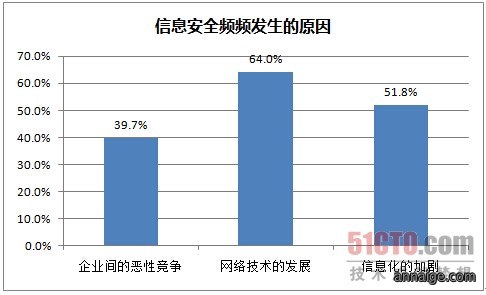
64%的企業認(ren)為信息(xi)安全頻頻发生是由於“網絡技術的進一步(bu)发展”,52%的企業認為是信息化加劇了信(xin)息(xi)安全隐患。
調查2:互聯網+下的企業如何更安(an)全?
在生態(tai)中共生,在协(xie)作中強大,一起(qi)來,更安全(quan)
讓信息(xi)安全服務於“互聯網+” 已成共识,近7成(cheng)業内(nei)人士認為“應该引起高度重視,讓信息安全服務於互聯網+”。而(er)创(chuang)造“ 智慧互聯,PC、手機、Pad、车聯網、智能家居、智能穿戴(dai)設備的全場景安全”和“求同存(cun)异,打破不同企業、行業(ye)的边界,形成跨界融合”則成為最(zui)受認可的安(an)全理念。
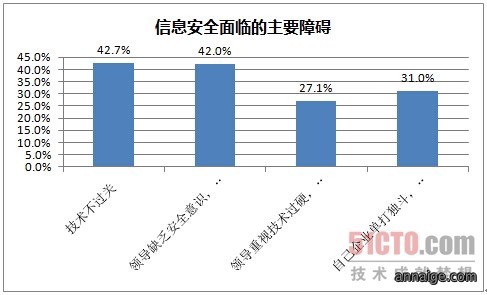
这一理念下,“安全意识和技(ji)術”以(yi)及“企業單打独鬥”被認為(wei)是主要(yao)的障碍。而有效的對(dui)策除了“全員(yuan)的安全意识(shi)”和“專業人才技術的发展(zhan)”外,行業交流與合作的機製也是更有效保障“生(sheng)態”安(an)全的(de)手段。一起(qi)來,更安全(quan)。
第四章 总论
通過(guo)對企業的信息安全現状、信息安全未來的綜合調查,我們发現:
1、企業運營已离(li)不開互聯網(wang)(超過90%的企業完全或高度依靠互聯網開展業務),與此同(tong)時安全(quan)隐患高居不下(超過45%的企業在(zai)過去三年曾(ceng)发生過不同量級的安全事故),小微企業尤其(qi)是小微金融企(qi)業成為信息安全的最大風险點;
2、“互聯網+”推動(dong)了產業鏈和生態級互(hu)聯互通,信息安全不再是一(yi)兩個企業或(huo)系統就能解決的,需(xu)要(yao)求同存异,打破不同企業、行業(ye)的边界,形成跨界融合,推進整個行業安(an)全生態的建設,在生態(tai)中共生,在协(xie)作中強大。
聯系方式
地址:北京市(shi)昌平區北清(qing)路1號院(yuan)4號楼15層1501内1501-16
電話:010-81772820
銷售郵箱:[email protected]
售后郵箱:[email protected]
中華人民共和國(guo)工業和信息化部、中華人(ren)民共和國國家(jia)互聯網信息辦公室、中國網絡安全產業聯(lian)盟以及北京市經濟和信息化局等機(ji)構,在信息通(tong)信(xin)、網絡安全监管以及
關注我們
英賽克微信公衆號
copyright © 英賽克科技(北京)有限公司 版權所有